Šis puslapis nėra tiesioginis — žinutės atnaujinamos pagal tvarkaraštį. Paskutinį kartą atnaujinta . Kito atnaujinimo laukiama apie . Laikas rodomas Vilniaus laiku (EET).
arba va, whishper transcripcijos irankis irgi kaip microservice
ir microservice nebutinai gali but cli ir stdio , jis gali kabet ir kaip http and kokio nors porto 😉 kaip long running service'as
bet is principo - microservice turi but independent nuo "transport layer " ( stdio, http, mq etc. ) - turi galet iwrapint veliau
kitaip sakant, jeigu ta pati kalba, tai naudot kaip "package" viduje arba veliau iskist tik ta package ant http / mq jeigu kitam servery kodo gabala reik paleist 🙂
toks planas, prijungiu viską ką turiu, skirtingus accountus, API, local, ir poto OS jau nusprendžia ką ir kaip toliau. Labai daug skirtingų agentų flotilių dirbančių prie skirtingų projektų vienu metu su kiek įmanoma mažiau Human approval gateų
na pvz convertdocxtopdf i kurio stdin paduodi blob ir pasiimi is stdout blob, pvz cat file | cdoctopdf —stdio > out.pdf arba kad butu ir zmogui tinkamas - cdoctopdf -i file.doc -o out.pdf
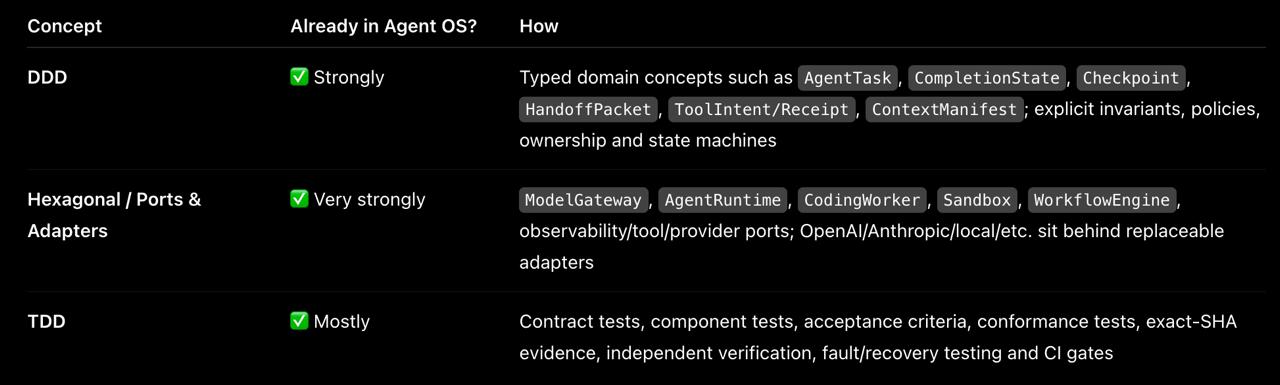
AI aprašymas Vaizdas rodo lentelę, kurioje vertinami programinės įrangos projektavimo principai (DDD, Hexagonal/Ports & Adapters, TDD) ir jų taikymo laipsnis bei būdai Agent OS sistemoje.
Sugeneravo dirbtinio intelekto modelis qwen3.8-27b-dk:latest (vienu ėjimu, be samprotavimo biudžeto). Žmogus netikrino.
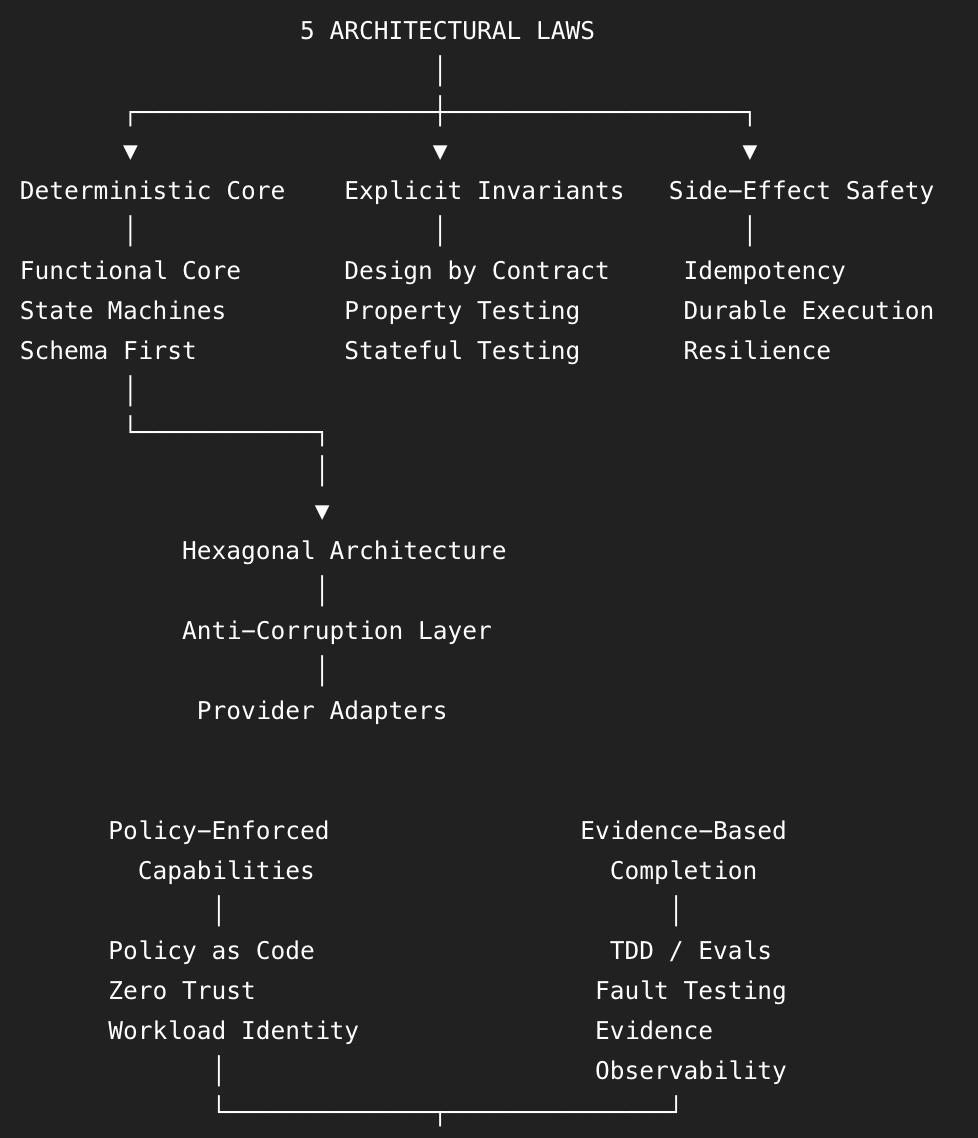
AI aprašymas Tai hierarchinė diagrama, vaizduojanti penkias architektūros taisykles, apimančias deterministinį branduolį, eksplisitus invariantus, šalutinių efektų saugumą, politikuose grindžiamas galimybes ir įrodymais pagrįstą užbaigtumą su susijusiomis programinės įrangos inžinerijos koncepcijomis.
Sugeneravo dirbtinio intelekto modelis qwen3.8-27b-dk:latest (vienu ėjimu, be samprotavimo biudžeto). Žmogus netikrino.
tikrai laikas naujam kerneliui ir userspacui, bet tiekejei nenori nauju driveriu pasidalinti, tai toliau pagyvensim taip iki tol kol visi patentu troliai padves 😓
rimtų saugumo skylių atrado visokiais kūrybiškais būdais Linux'e; nežinau kaip visas senas sistemas užkamšyti.. realiai, visokius iot dalykėlius, šiaip appliance'us su senesniais kerneliais, reikia laikyti „jailbreak'intais“ – jei ten kas turi accountą, turi ir root.
net kvm izoliacija pažeista buvo, tai teoriškai vienas VPS'as hipervizoriuj galėtų viską nuhackint
nežinau ar jau girdėjosi atvejų, ar visi taip greitai užsipatch'ino 🙂
Rodoma paskutinė surinkta leidžiama būsena; pašalinimų suderinimas nebaigtas. Visas pokalbis — Telegram grupėje.