Šis puslapis nėra tiesioginis — žinutės atnaujinamos pagal tvarkaraštį. Paskutinį kartą atnaujinta . Kito atnaujinimo laukiama apie . Laikas rodomas Vilniaus laiku (EET).
> Understood — running it as a standing loop: test → fix → verify → next round, continuing until context runs low. I'll keep reports terse from
here to leave room for more rounds.
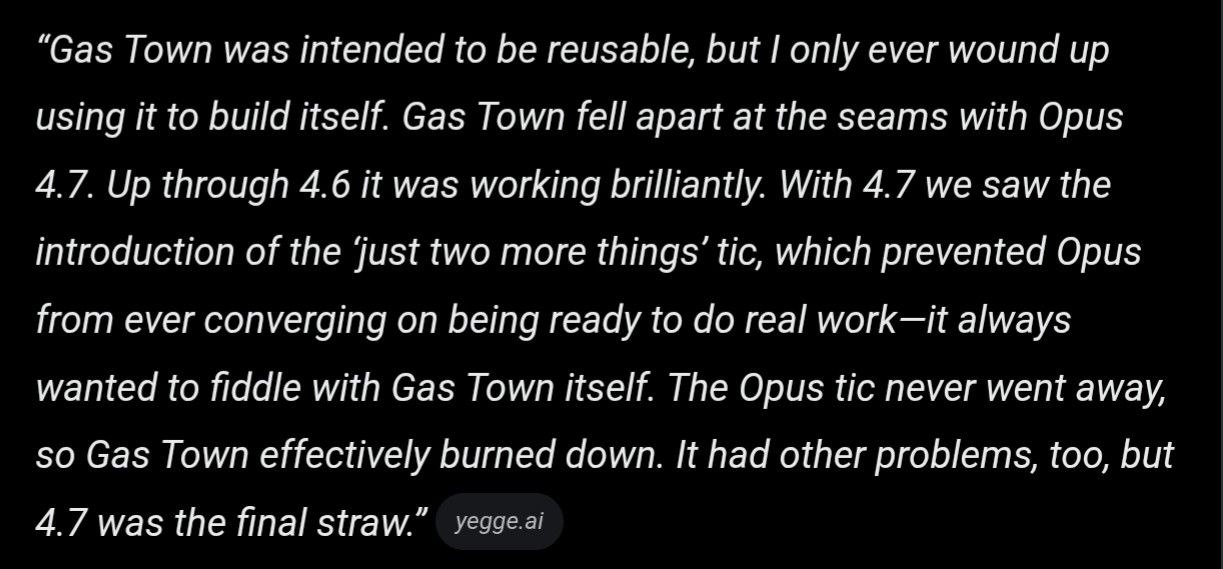
tokie fabrikai stato tik save, ir sprogsta su modelių pasikeitimais
AI aprašymas Tekste aprašoma, kaip programos „Gas Town“ ir „Opus“ versijos 4.7 sąveika sukėlė sistemos gedimą, nes „Opus“ pradėjo nuolat keisti „Gas Town“ vietoj to, kad atliktų numatytą darbą, o tai galutinai sugriovė šią sistemą.
Sugeneravo dirbtinio intelekto modelis qwen3.8-27b-dk:latest (vienu ėjimu, be samprotavimo biudžeto). Žmogus netikrino.
Ox Alpha Tested: The Mystery Model Making Claude Code Free
Ox Alpha tutorial: the free mystery model nobody owns, wired into Claude Code — $0 API, tested on real work.I run it on the AI app I coded for 7 months (it c...
labai daug tokenų taškau laimingai su, tik gaila nemanau spes išdalinti 100T tokenų šia savaite, rado kas z.ai/glm stack trace kai neteisingai šauki, bet gal cursor/composer 2.5 situacija kai kas fine tune iš jų užsisake, gal bytedance/tiktok pagaliau į rinką pasiruoše? idomu kiek kainuos, ar toliau facebook glimer treniravino duomenis kursiu per proxy :D
Bet čia realiai savo duomenis modelio mokymui atiduodi naudodamas tokius servisus
Some Model Providers offer Models anonymously through our Service free of charge for a limited period of time (such providers, "Stealth Providers", and such Models, "Stealth Models"), for purposes of collecting User Content for use in Stealth Model training and improvement.
Aš manau, kad jautrūs duomenys kam reikėjo jau turi.. 🙂 Ir laiko klausimas kol šitas klausimas vargiai bus aktualus. Kaip greit vystos AI ir išmokins sistemas laužti.
šiandien turėjau klientą, kurį „nulaužė“ – buvo momentas, kai abejojau ar chat'e jam rašo AI, ar tikras hackeris 😁
👍1
(bet tikras buvo, AI būtų geriau pavaręs 🤭)
tik, sureaguojant į @… pasakymą, – aš manau, kad gynyba augs kartu su atakom ir turėsim panašų į ankstyvus 2000-tuosius laiką su virusais ir antivirusais. Toks cat-and-mouse gaunasi. Nes kitaip tai visi be banko sąskaitų tiesiog užsibaigsim; turbūt ne variantas.
Net ir su ta „kvantika“ dabartinius modernius šifrus sunku nulaužti. Juk deploy'inam viską post-quantum atsparų jau keletą metų. Aš dėl šifrų ne tiek pergyvenu, kiek dėl security bug'ų sistemose, kuriuos reikia greitai užtaisyti (ir kol kas visai neblogai sekasi). Bėda, kad daug kas turbūt lieka neupdate'inta..
Hook bug — fixed and verified. The script probed stat
in BSD-order (stat -f %B first), and GNU stat's -f
means --file-system, so on Linux it dumped a multiline
filesystem block into BORN and broke the integer
comparison. I swapped each probe to GNU-form-first
(BSD stat rejects -c cleanly, so macOS still falls
through correctly) and added a comment explaining why
the order matters. Tested against the real transcript:
BORN=1787600727, clean integer, comparison passes —
the hook will compute its session window properly from
now on.